Verificación de edad en Internet: ¿cómo puede una...
La protección de los menores en Internet se ha convertido en una de las principales...
0 915 752 750
 aec@aec.es
Conocer, gobernar y proteger, los mensajes clave del II Insight del Foro GRC 2026
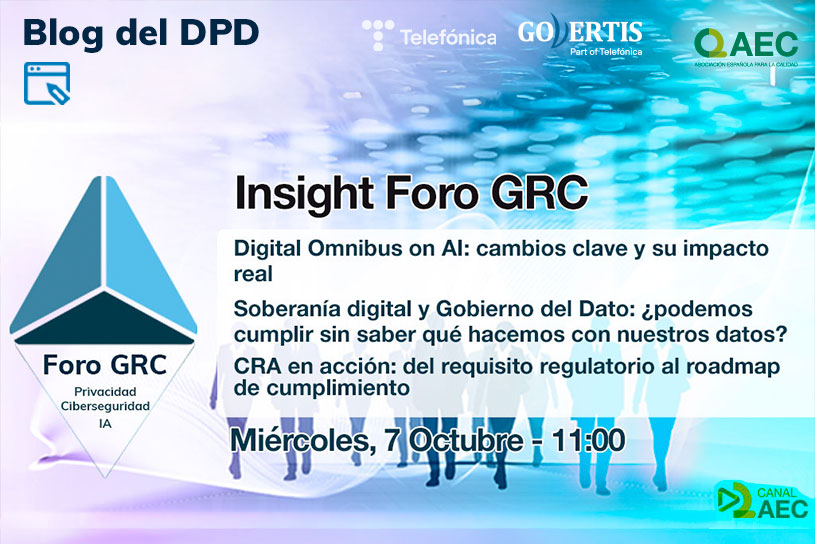
La evolución del marco regulatorio europeo en ámbitos como la inteligencia artificial, la ciberseguridad o la gestión del dato está obligando a las organizaciones a replantear sus estrategias de cumplimiento y gobernanza. Sobre esta realidad giró la segunda edición del Insight del Foro GRC 2026 organizado por la Asociación Española para la Calidad (AEC). Una jornada que reunió el pasado 7 de octubre a voces destacadas del ámbito jurídico, tecnológico y de gobierno corporativo para analizar algunos de los retos más relevantes que afrontan actualmente las organizaciones.
Digital Omnibus on AI: una reforma para simplificar sin rebajar la protección
La jornada arrancó con la ponencia de José Manuel Muñoz, director jurídico de ADEQUA, quien analizó el alcance del nuevo paquete normativo europeo conocido como Digital Omnibus on AI y su impacto sobre el Reglamento de Inteligencia Artificial (RIA).
Muñoz explicó que esta reforma surge en un contexto marcado por la presión competitiva internacional, los retrasos en la publicación de estándares técnicos y las dificultades que muchas organizaciones estaban encontrando para prepararse ante las nuevas obligaciones regulatorias. Sin embargo, insistió en que la simplificación introducida por el Digital Omnibus no implica una reducción del nivel de protección previsto por el Reglamento: «No se regula menos; se regula mejor».
La sesión permitió repasar algunos de los cambios más relevantes incorporados por la reforma, entre ellos el aplazamiento de determinadas obligaciones para sistemas de alto riesgo, la adaptación de los requisitos para pymes y empresas de mediana capitalización o la incorporación de nuevas prácticas prohibidas relacionadas con la generación de contenidos sexuales sintéticos y material de abuso infantil.
Sin embargo, Muñoz también puso el foco en aquellos aspectos que, a su juicio, siguen sin resolverse adecuadamente dentro del marco regulatorio actual. Entre ellos destacó las cuestiones relacionadas con la responsabilidad civil derivada del uso de sistemas de IA, la ausencia de obligaciones básicas aplicables a todos los sistemas o la falta de regulación específica para la IA agéntica.
La ponencia concluyó con una reflexión sobre la necesidad de que las organizaciones adopten enfoques integrales de gobernanza que combinen cumplimiento normativo, protección de datos, gestión del riesgo y liderazgo empresarial: «La IA no es una cuestión del departamento técnico o del área de seguridad. Es una cuestión de dirección».
Soberanía digital y gobierno del dato: la clave está en conocer realmente los datos
La segunda parte de la jornada estuvo dedicada a una mesa de debate moderada por Mario Junquera, consultor senior GRC y responsable del Centro de Conocimiento de Sistemas Críticos de Govertis, part of Telefónica, bajo una pregunta tan sencilla como desafiante: ¿puede una organización cumplir con las exigencias de privacidad, seguridad e inteligencia artificial si no sabe realmente qué ocurre con sus datos?
Para responder a esta cuestión participaron Marta Sánchez, socia fundadora de RS Servicios Jurídicos; Javier Blanco Romero, Global Head of Data Governance Services de Telefónica e Ignacio Lucea, Chief Product Officer de Sigma Cognition.
Del dato como activo al dato como responsabilidad
Uno de los primeros asuntos abordados fue el grado real de conocimiento que las organizaciones tienen sobre los datos que gestionan.
Desde la experiencia de Telefónica, Javier Blanco explicó que la mayoría de las organizaciones conocen razonablemente bien los datos que forman parte de su actividad principal, pero no ocurre lo mismo con toda la información complementaria que se genera en los distintos procesos internos.
Según explicó, uno de los principales retos consiste en alcanzar niveles adecuados de trazabilidad, clasificación y contextualización de la información más allá de los sistemas nucleares del negocio.
Por su parte, Marta Sánchez recordó que, desde la perspectiva de protección de datos, las organizaciones cuentan con la obligación de llevar a cabo un registro de actividades de tratamiento, aunque la práctica demuestra que la realidad suele ser mucho más compleja: «Sobre el papel saben qué datos manejan en su día a día, pero luego, en la práctica, tenemos un Excel descargado en el escritorio, una carpeta compartida o el mismo archivo duplicado en distintas ubicaciones».
Gobernar datos en la era de la inteligencia artificial
La irrupción de la inteligencia artificial estuvo presente de forma constante durante todo el debate.
Los participantes coincidieron en que la IA ha multiplicado la capacidad de procesar, analizar y explotar información, reduciendo drásticamente los tiempos necesarios para obtener resultados.
«Antes necesitábamos un proyecto; ahora metemos los datos en un sistema de inteligencia artificial y en minutos tenemos lo que queremos», afirmó Marta Sánchez.
Sin embargo, los expertos advirtieron de que esta facilidad también incrementa los riesgos si no existe un adecuado modelo de control y gobierno.
Desde la perspectiva más tecnológica, Ignacio Lucea introdujo una reflexión especialmente llamativa sobre el valor estratégico de la información: «Los datos son como el uranio: tremendamente valiosos y tremendamente peligrosos».
El responsable de Sigma Cognition también puso el foco en uno de los desafíos que comienza a marcar la evolución de la inteligencia artificial. La disponibilidad de datos de calidad se está convirtiendo en un recurso cada vez más escaso y estratégico. De hecho, señaló que «los grandes laboratorios están desesperados buscando datos», una realidad que evidencia la creciente dificultad para acceder a conjuntos de información fiables, diversos y suficientemente representativos para entrenar modelos cada vez más sofisticados.
Responsabilidades, cultura y modelos de gobierno
Otro de los ejes del debate fue la necesidad de trasladar el gobierno del dato desde los procedimientos formales a la operativa diaria de las organizaciones.
Los participantes coincidieron en que la definición de roles y responsabilidades resulta imprescindible, aunque advirtieron que la gobernanza no puede limitarse a organigramas o políticas documentales.
Javier Blanco defendió la necesidad de implantar modelos de gobierno del dato transversales, capaces de involucrar a las distintas áreas de la organización en la gestión y calidad de la información. Por su parte, Marta Sánchez reivindicó que los equipos de privacidad participen desde las fases iniciales de los proyectos, evitando que su intervención se produzca únicamente cuando las decisiones ya están tomadas.
La conversación concluyó abordando el papel que tendrán los nuevos sistemas de inteligencia artificial dentro de los modelos de gobierno corporativo.
«El gobierno del dato y el gobierno de la IA no pueden ser compartimentos estancos», destacó Javier Blanco insistiendo en que la inteligencia artificial debe convertirse en un elemento plenamente integrado dentro de la estructura organizativa de las empresas.
CRA en acción: del requisito regulatorio al roadmap de cumplimiento
La jornada finalizó con un taller exclusivo para socios impartido por Guillermo Alcaraz, consultor senior GRC de Govertis, centrado en el Reglamento Europeo de Ciberresiliencia (CRA) y su aplicación práctica en productos digitales.
Lejos de abordar el CRA únicamente desde una perspectiva normativa, la sesión se enfocó en cómo transformar los requisitos regulatorios en un plan de acción realista y sostenible. Para ello, se analizaron las obligaciones que deberán asumir fabricantes, distribuidores e importadores de productos con elementos digitales, así como los principales pasos para construir una hoja de ruta de cumplimiento alineada con los nuevos requerimientos europeos.
Durante el taller se abordaron cuestiones clave como la delimitación del ámbito de aplicación del reglamento, la clasificación de productos, la gestión de riesgos de ciberseguridad a lo largo de todo el ciclo de vida, la gestión de vulnerabilidades y las nuevas obligaciones de notificación de incidentes y explotación activa de vulnerabilidades. Asimismo, se destacó la importancia de disponer de mecanismos adecuados de trazabilidad, documentación técnica y gestión de componentes de terceros, especialmente en entornos donde intervienen soluciones de código abierto y cadenas de suministro complejas.
Alcaraz incidió en que el principal desafío para muchas organizaciones no será únicamente interpretar la norma, sino integrar sus exigencias dentro de los procesos de gobierno, desarrollo y gestión de producto. En este sentido, defendió que «el verdadero reto no es entender el CRA, sino convertir sus requisitos en un roadmap de cumplimiento viable», alineando las nuevas obligaciones regulatorias con las capacidades y procesos ya existentes.
En este sentido, el taller ofreció una visión práctica sobre cómo priorizar actuaciones, identificar brechas y establecer planes de adecuación que permitan avanzar desde el análisis regulatorio hacia un modelo efectivo de cumplimiento y resiliencia digital.
La sesión puso de manifiesto que el CRA no constituye únicamente un nuevo requisito regulatorio, sino una oportunidad para reforzar la seguridad desde el diseño y mejorar la resiliencia de los productos digitales durante todo su ciclo de vida.
Gobernar antes de reaccionar
Este nuevo encuentro volvió a poner de relieve que la inteligencia artificial, el gobierno del dato, la ciberseguridad y el cumplimiento normativo forman parte de un mismo ecosistema de gestión. A medida que evolucionan los marcos regulatorios y aumenta la dependencia de los activos digitales, las organizaciones necesitan reforzar sus capacidades de gobierno, trazabilidad y supervisión para garantizar una gestión eficaz del riesgo.
Las distintas voces expertas que participaron en la jornada coincidieron en una idea común. La capacidad para responder a nuevas exigencias regulatorias como el RIA o el CRA depende, en gran medida, del conocimiento que las organizaciones tengan sobre sus datos, sus procesos, sus proveedores y los sistemas tecnológicos que soportan su actividad.
En este contexto, la gobernanza deja de ser un ejercicio de cumplimiento para convertirse en una palanca estratégica. Conocer qué información se gestiona, cómo se utiliza, dónde residen los riesgos y quién asume las responsabilidades asociadas resulta fundamental para fortalecer la resiliencia organizativa, mejorar la toma de decisiones y generar confianza en un entorno cada vez más complejo, interconectado y exigente.
David Bascoy
Govertis, parte de Telefónica Tech
La protección de los menores en Internet se ha convertido en una de las principales...
0
La industria del videojuego ha cambiado drásticamente, redefiniendo su naturaleza. El formato físico, que antes era...
0
El I Insight del Foro GRC 2026 analiza cómo gobernar la IA, reforzar la identidad...
0
Cada vez son más frecuentes las noticias sobre la llegada de la tecnología cuántica y,...
0